随着网络攻击手段不断演进,账号安全防护已从单一的密码校验,升级为覆盖登录前、登录中、登录后的全链路风险管控体系。开云安全中心在近期的安全运营中发现,异常登录识别与验证加固是抵御账号盗用、撞库攻击与凭证填充攻击的两大核心环节。本文将系统梳理异常登录的识别维度、验证加固的技术手段以及用户可自主开启的防护措施。
一、异常登录识别的核心维度
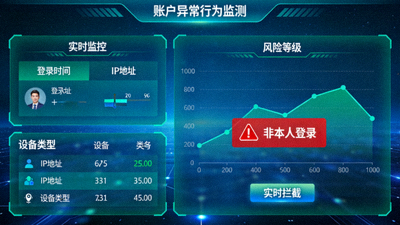
异常登录识别并非依赖单一信号,而是通过多维度特征交叉比对,判断一次登录行为是否可信。开云安全体系主要从以下四个维度进行实时评估:
1. 设备指纹与终端环境
每一次登录请求都会携带设备指纹信息,包括操作系统版本、浏览器内核、屏幕分辨率、时区、语言偏好以及硬件特征哈希值。当同一账号在短时间内出现大量陌生设备指纹,或设备指纹与历史记录存在明显冲突时,系统会将该次登录标记为可疑。
2. 地理位置与网络环境
系统会记录账号常用登录地域,并结合IP归属地、ASN运营商信息、代理与VPN特征进行判断。若账号在短时间内出现跨地域甚至跨国的登录行为,例如十分钟内先后从两个相距数千公里的城市发起登录,系统会判定为高风险并触发二次验证。
3. 行为习惯与操作节奏
用户在登录后的操作路径、页面停留时长、点击频率等行为特征同样构成识别依据。自动化脚本往往表现出机械化的操作节奏,例如极短的页面停留时间、固定间隔的请求频率,这些异常模式会被行为分析模型捕捉。
4. 登录时间与频率
非活跃时段的登录、短时间内高频次的登录尝试、以及密码错误次数激增,都是撞库攻击的典型特征。系统会对这类行为进行限流与临时锁定,防止攻击者通过暴力枚举获取账号访问权限。
二、验证加固的关键技术手段
识别出异常登录后,验证加固机制会介入,通过增加验证强度来确认操作者身份。开云平台目前采用分层验证策略,根据风险等级动态调整验证方式:
- 多因素认证(MFA):在密码基础上叠加短信验证码、邮箱验证码、身份验证器动态口令或生物识别,确保即使密码泄露,攻击者也无法单独完成登录。
- 设备绑定与信任设备:用户可将常用设备标记为信任设备,信任设备登录时简化验证流程,陌生设备则强制进行完整验证。
- 登录保护与异地提醒:开启登录保护后,任何新设备或新地域的登录都会实时推送通知,用户可第一时间发现并阻断非本人操作。
- 风险自适应验证:系统根据风险评分动态选择验证方式,低风险场景减少打扰,高风险场景提升验证强度,兼顾安全与体验。
- 会话管理与强制下线:用户可查看当前活跃会话,对可疑会话执行强制下线,并支持一键退出所有设备。
三、用户可自主开启的防护措施
除了平台侧的技术防护,用户自身的操作习惯同样关键。开云安全中心建议用户完成以下设置:
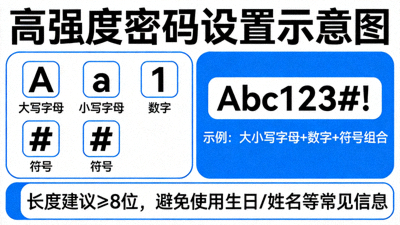
- 设置包含大小写字母、数字与符号的高强度密码,长度不少于12位,并避免与其他平台重复使用。
- 开启多因素认证,优先选择身份验证器或生物识别,短信验证码作为备选。
- 定期检查账号的登录记录与活跃会话,发现陌生设备立即强制下线并修改密码。
- 不在公共设备或不可信网络环境下登录账号,使用完毕后及时退出。
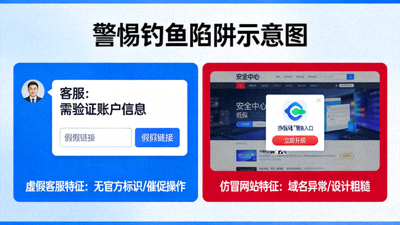
- 警惕钓鱼链接与仿冒页面,仅通过官方渠道访问,不向任何人透露验证码。
四、持续演进的安全防护体系
异常登录识别与验证加固并非一次性工程,而是需要持续迭代的动态过程。开云安全中心将持续优化风险识别模型,引入更精细的设备指纹算法与行为分析能力,同时保持验证流程的顺畅体验。我们建议用户定期关注官方发布的安全提示,及时更新防护设置,共同构建更加稳固的账号安全防线。
账号安全是用户信任的基石。通过异常登录识别与验证加固的双重保障,开云平台致力于为每一位用户提供安全、可靠的使用环境。如遇账号异常,请第一时间通过官方渠道联系客服处理。