一、为什么单一密码已不足以保护账号
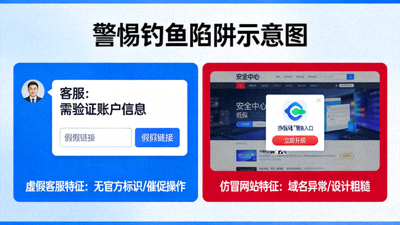
在当前的网络环境中,密码泄露的途径远比想象中更多:公共 Wi-Fi 流量被监听、第三方网站数据泄露后被批量“撞库”、伪装成官方页面的钓鱼站点诱导输入,甚至是身边人员无意中看到密码。只要口令成为唯一凭证,一次泄露就意味着账号失守。
双重认证(Two-Factor Authentication,简称 2FA)的核心逻辑是:登录时需要同时提供两类凭证——你知道的东西(密码)与你持有的东西(手机、验证器或指纹)。攻击者即便拿到了密码,也无法完成第二步验证,从而无法登录账号。
官方数据参考:在已启用双重认证的账号中,因密码泄露导致的异常登录成功率下降超过九成。开云官网安全团队将双重认证列为账号安全等级的最高优先级建议项。
二、开云官网支持的三种双重认证方式
为兼容不同设备与使用习惯,开云官网提供三种验证通道,用户可根据自身情况任选其一,也可以叠加开启以进一步提升强度。
1. 短信验证码验证
登录时系统向绑定手机号发送一次性验证码,有效期通常为 60 秒且只能使用一次。适合大多数用户,操作简单、无需额外安装应用。需要注意的是,请确保绑定手机号为本人在用号码,换号后应第一时间在安全中心更新。
2. 身份验证器动态口令
通过手机上的身份验证器应用生成 30 秒滚动一次的六位动态码,全程离线生成,不依赖短信通道,因此不受信号干扰或短信拦截影响,是目前安全性较高的方式。首次绑定时会生成一组备用恢复码,请务必离线抄写保存。
3. 生物识别与设备确认
在已登录且受信任的设备上,可采用指纹或面容识别快速确认身份。该方式便捷性最高,但仅建议在自己长期使用的私人设备上开启,公共设备或他人设备请勿勾选“信任此设备”。
三、三步完成双重认证开启
整个设置流程不超过三分钟,建议在稳定的网络环境下一次性完成。
-
1
进入安全中心
登录账号后,从个人中心进入“账号与安全”页面,找到“双重认证”入口。请务必确认访问地址为开云官网正式域名,避免在仿冒页面上提交敏感信息。
-
2
选择验证方式并完成校验
勾选所需的验证方式,按提示完成一次当前身份的校验(如输入登录密码或接收短信验证码)。选择身份验证器时,请用应用扫描页面展示的二维码,并抄写备用恢复码。
-
3
验证生效并复核
设置完成后退出账号重新登录一次,确认系统确实要求第二重验证。若未触发验证,说明设置未生效,请返回安全中心重新配置。
四、启用后仍需注意的四个细节
-
◆
妥善保管备用恢复码。手机丢失或更换设备时,恢复码是唯一的找回途径。建议手写记录后存放于安全位置,不要截图保存在相册或聊天记录中。
-
◆
任何人索要验证码都是异常行为。官方工作人员在任何情况下都不会通过电话、短信或聊天工具索要密码、验证码及恢复码。
-
◆
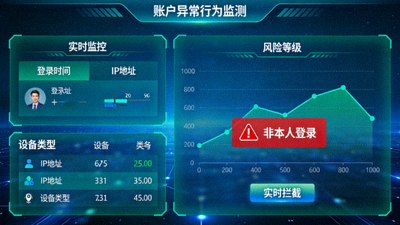
定期检查已登录设备列表。发现陌生设备或异常登录地点,应立即下线该设备并修改登录密码,同时重新绑定验证方式。
-
◆
更换手机号后及时更新绑定。旧号码被运营商回收后若未解绑,验证短信可能被他人接收,存在明显的安全隐患。
五、常见问题解答
问:手机丢失后无法接收验证码怎么办?
答:优先使用身份验证器或此前保存的备用恢复码完成登录。若两者都不可用,请通过官网公布的官方客服渠道提交身份核验申请,核验过程可能需要提供注册信息与历史操作记录。
问:每次登录都要验证,会不会很麻烦?
答:可以在自己的常用私人设备上勾选信任选项,此后在该设备上登录可减少验证频次。但仍建议对涉及资金变动或敏感资料修改的操作保留二次确认。
问:已经怀疑账号被盗,第一步应该做什么?
答:立即修改登录密码,并在安全中心退出全部设备登录;随后检查绑定手机与邮箱是否被篡改;如发现异常交易或资料改动,第一时间联系官方客服冻结账号并留存记录。
问:短信验证码和动态口令,选哪个更好?
答:从安全强度看,身份验证器动态口令优于短信验证码,因为它不依赖通信网络,难以被拦截。若条件允许,建议优先选择身份验证器,并将短信验证作为备用通道。
六、账号安全自查清单
建议每隔三个月对照以下清单做一次自查,把风险控制在发生之前。
双重认证已开启并验证生效
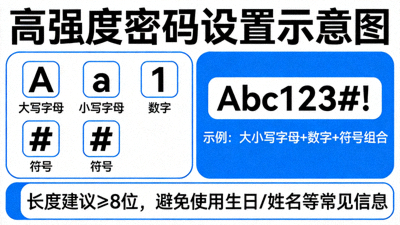
登录密码长度在 12 位以上且含多类字符
绑定手机与邮箱均为本人在用
备用恢复码已离线妥善保存
已登录设备列表中无陌生设备
未在多个平台重复使用同一密码