
一、指南发布背景:账号安全成为核心议题
随着线上服务场景不断丰富,账号安全已经成为用户最关心的问题之一。开云Kaiyun官网安全中心在近期的安全态势回顾中发现,绝大多数账号风险事件并非源于平台漏洞,而是源于用户端的安全习惯不足,例如使用弱密码、重复使用同一密码、在非官方页面输入账号信息等。
为此,国内官方安全提示正式发布《账号安全防护指南》,把复杂的安全机制转化为简单易懂的操作步骤,帮助用户在几分钟内完成账号加固,从源头降低风险。
二、第一道防线:高强度密码与定期更换
密码是账号安全最基础的屏障。指南建议用户遵循以下原则,构建难以被暴力破解的密码体系。
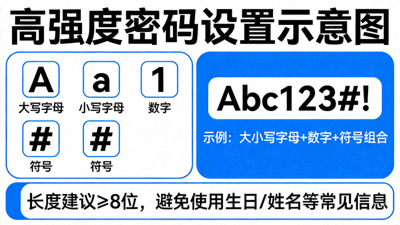
1. 密码长度与复杂度要求
- 长度不少于 12 位,推荐 14 位以上;
- 同时包含大写字母、小写字母、数字与特殊符号;
- 避免使用生日、手机号、连续数字(如 123456)等易猜组合;
- 不要使用与其它平台相同的密码,防止“撞库”风险。
2. 更换周期与记录方式
- 建议每 90 天更换一次登录密码;
- 使用可信的密码管理器保存,避免明文记录在便签或聊天工具中;
- 一旦怀疑密码外泄,应立即修改并检查近期登录记录。
三、第二道防线:开启多重身份验证
即使密码不慎泄露,多重验证仍能有效阻止他人登录。指南将多重验证列为强烈建议开启的核心功能。
短信与邮箱验证
绑定本人实名手机号与常用邮箱,登录新设备或进行敏感操作时,系统会向绑定渠道发送一次性验证码。请注意:验证码仅用于本人操作,任何工作人员都不会向您索要验证码。
生物识别与设备锁
在支持指纹或面部识别的终端上开启生物验证,可进一步提升操作安全性。同时建议启用“常用设备锁”,非可信设备登录时需要额外验证。
四、识别钓鱼风险:虚假客服与仿冒网站
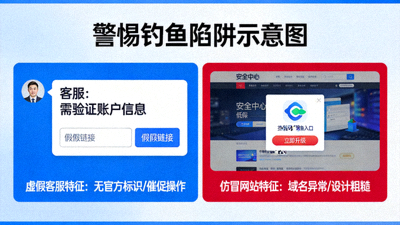
钓鱼攻击是目前最常见的账号威胁形式。常见手法包括:以“账号异常”“系统升级”“活动返利”为由发送链接,诱导用户在仿冒页面输入账号密码;或冒充客服人员,要求提供验证码、远程协助等。
三条快速识别原则
- 核对域名:仅从官方入口访问,警惕拼写相近的仿冒域名;
- 核对证书:浏览器地址栏应显示安全锁标识,无证书警告;
- 核对沟通方式:官方不会主动索要密码、验证码或要求远程控制设备。
五、异常登录监测与实时拦截
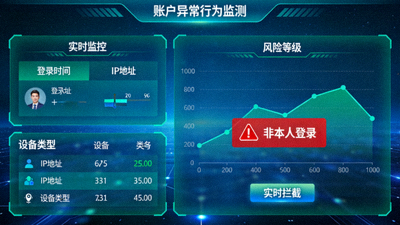
开云官网安全系统已升级异常行为监测能力,基于设备指纹、登录地点、操作习惯等多维度信息进行实时判断。当出现异地登录、新设备首次登录、短时间高频操作等情况时,系统会自动触发拦截并向用户发送提醒。
用户在收到此类提醒后,应第一时间确认是否为本人操作;若非本人操作,请立即修改密码并检查绑定信息是否被篡改。
六、资金操作安全规范
资金相关的安全同样不容忽视。指南明确指出,所有资金操作都应在官方渠道内完成,避免使用任何第三方代充、代付或私下交易方式。
- 仅通过官方入口进行资金操作,不点击来源不明的支付链接;
- 拒绝第三方代充,此类行为可能引发账号限制及资金损失;
- 核对交易记录,发现异常立即通过官方渠道反馈;
- 遇到疑似冻结情形时,按照官方指引提交材料,避免轻信所谓“解冻代理”。
七、日常安全习惯清单
安全防护并非一次性工作,而是长期习惯的积累。以下清单建议用户定期自查。
- 定期查看登录设备列表,移除陌生设备;
- 不在公共网络环境下进行敏感操作;
- 不向任何人透露账号、密码及验证码;
- 保持终端系统与浏览器为最新版本;
- 关注官方发布的安全提示,及时了解新型风险手法。
官方提醒:账号安全需要平台与用户共同维护。开云Kaiyun官网将持续优化安全机制,并通过官方渠道发布最新安全动态。请认准官方入口,谨慎对待任何要求提供账号信息的请求。
