一、为什么账号安全设置是开云用户的第一道防线
在Kaiyun官网的日常使用中,账号是承载个人信息、操作记录与资产的核心载体。绝大多数所谓“账号被盗”事件,源头并非平台系统被攻破,而是用户自身的安全设置过于薄弱:使用生日或手机号作为密码、多个网站共用同一组密码、随意点击来源不明的链接、将验证码告知自称“客服”的陌生人。
国内官方安全规则要点解读
开云遵循国内相关法律法规对网络信息安全的要求,在账户层面建立了多层校验机制:注册实名核验、登录环境风险评估、敏感操作二次确认、异常行为实时拦截。用户只需配合完成基础安全设置,即可与平台的风控系统形成合力,把风险挡在门外。
三类最常见的风险场景
- 弱口令撞库:在其他网站泄露的账号密码被批量尝试登录开云账户。
- 仿冒页面诱导:钓鱼站点伪装成Kaiyun官网登录页,骗取账号与验证码。
- 设备外借与共享:账号被他人登录后,登录记录与资金操作难以追溯。
二、开云账号安全设置四步走
第一步:设置高强度且独立的密码
建议密码长度不少于12位,同时包含大写字母、小写字母、数字与特殊符号,并避免使用姓名拼音、生日、连续数字(如123456)等易被猜解的组合。更重要的是,开云账号的密码不应与邮箱、社交平台等其他服务重复使用。
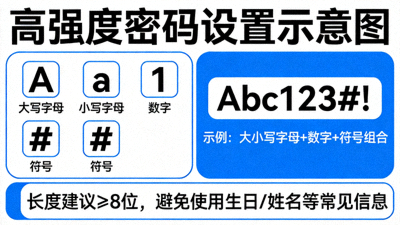 高强度密码应混合大小写字母、数字与符号,长度建议12位以上
第二步:开启多重身份验证
多重身份验证(MFA)是目前公认最有效的账号加固手段之一。开启后,即使密码被他人获知,登录时仍需通过手机短信验证码、邮箱验证码或生物识别(指纹/面容)完成二次确认,攻击者将无法直接进入账户。
第三步:绑定常用设备并开启登录保护
将日常使用的手机或电脑设为可信设备,可减少重复验证带来的不便;同时在安全设置中开启登录保护,使新设备首次登录必须经过额外校验。请勿在公共电脑、网吧设备上勾选“记住登录状态”。
第四步:定期检查登录记录与安全设置
建议每月至少查看一次账户的登录记录与设备列表,重点核对登录时间、地点与设备型号。一旦发现陌生设备或非本人操作,应立即修改密码、退出全部设备,并联系官方渠道核实。
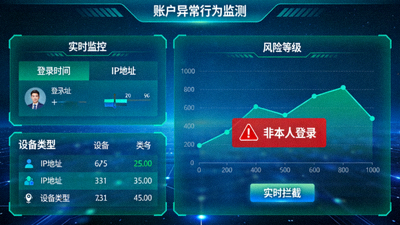 开云账户异常行为监测系统可实时拦截异地与非本人登录
三、识别钓鱼与仿冒:Kaiyun官网官方提示
钓鱼攻击是当前针对个人用户最普遍的手段。攻击者通常通过短信、社交软件私信、搜索引擎广告位投放仿冒链接,页面在视觉上与官网高度相似,普通用户极难第一时间分辨。
域名与安全证书核验
访问前请逐字核对浏览器地址栏中的域名拼写,警惕在正确域名前后添加字母、数字或连字符的变体。同时确认地址栏显示安全锁标识,点击可查看证书颁发信息是否有效。
虚假客服的常见话术
- “您的账户存在异常,请提供验证码以便解冻。”
- “系统升级,请点击此链接重新登录验证身份。”
- “添加私人客服,可享内部通道与额外权益。”
官方客服绝不会主动索要账号密码、短信验证码或支付密码。任何提出此类要求的个人或群组,均应视为高风险对象,请立即终止沟通并通过官网公布的正规渠道反馈。
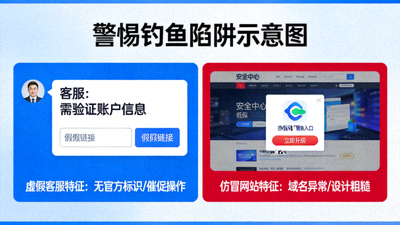 警惕仿冒客服与钓鱼链接,认准官方域名与安全证书
四、账户异常与资金安全处理
触发风控的常见行为
短时间内频繁切换登录设备与IP地址、在多个账户间使用同一支付方式、通过非官方渠道进行充值或代操作,都可能触发平台的风控机制,导致账户功能被临时限制。保持操作环境稳定、使用官方渠道,是避免误判的关键。
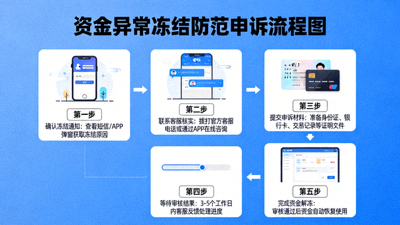
标准申诉流程
- 通过Kaiyun官网进入安全中心,查看具体的限制提示与原因说明。
- 准备能够证明账户归属的实名信息与历史操作凭证。
- 按页面指引提交申诉,耐心等待人工审核结果。
- 审核期间请勿轻信任何声称可“付费加速解冻”的第三方。
⚠️ 官方郑重提示
任何要求向私人账户转账、购买礼品卡或提供支付密码的“解冻”请求,均为诈骗行为。开云不会以任何理由索取用户的支付凭证。
立即前往Kaiyun官网完成安全设置
登录开云官网,进入安全中心逐项核对密码强度、多重验证与设备列表,让账户始终处于受保护状态。
前往开云官网